Ano, pokud víte tři věci: kde data fyzicky leží, pod čím účtem k nim sahají jazykové modely a co si odnesete, když odejdete. CliqSales AI tým běží na samostatném serveru pro každou firmu v Německu nebo Finsku, modely připojujete vlastním klíčem a citlivé akce čekají na schválení člověka. Tento článek je odpověď pro majitele i pro jeho IT: bez marketingové mlhy, s odkazy na smluvní dokumenty.
Otázka „můžu pustit AI ke svým datům?“ je nejčastější, kterou od majitelů firem slýcháme. Odpovídáme na ni opakovaně: AI tým od nás má dnes nasazený přes 400 firem v Česku a na Slovensku a jejich dotazy z reálných hovorů tvoří kostru tohoto textu. Nebudeme vám tvrdit, že riziko neexistuje. Ukážeme, kde přesně je a čím je ohraničené.
Kde data vaší firmy fyzicky žijí
Většina AI služeb posílá vaše data do cizího cloudu, kde běží tisíce firem vedle sebe. My to stavíme obráceně: systém přijde za vašimi daty, ne vaše data za systémem.
Každá firma dostává vlastní dedikovaný virtuální server u poskytovatele Hetzner Online GmbH v Německu nebo Finsku (datacentra Falkenstein, Norimberk a Helsinki). Hetzner je certifikovaný podle ISO 27001 a všechna tři datacentra leží v EU. Žádná sdílená databáze, žádné riziko úniku mezi klienty: server je váš pracovní prostor a nikoho jiného. Data šifrujeme při přenosu (TLS 1.3), server má vlastní zálohy i pravidelné snapshoty a před útoky typu DDoS ho kryje Cloudflare.
Na tomto serveru žije i firemní paměť, tedy AI Data Center (LLM wiki), centrální AI mozek vaší firmy. Karty produktů, klientů a kampaní plníte a schvalujete vy, agenti z nich čerpají kontext pro svou práci a nikam jinam je neposílají. Jak paměť funguje a proč ji označujeme za mozek firmy, rozebíráme v článku o centrálním AI mozku firmy.
Jedno upřesnění hned na začátek, protože ho považujeme za férové. CliqSales dodává dva produkty na dvou různých infrastrukturách. AI tým běží na popsaném serveru v EU. CliqSales AI CRM běží na systému GoHighLevel společnosti HighLevel Inc. v USA, s certifikací SOC 2 Type II a právními zárukami EU-US Data Privacy Framework a standardními smluvními doložkami. Rozdíl shrnuje tabulka.
| CliqSales AI tým | CliqSales AI CRM | |
|---|---|---|
| Kde data leží | dedikovaný server, Hetzner, Německo / Finsko (EU) | infrastruktura HighLevel Inc., USA |
| Certifikace hostingu | ISO 27001 | SOC 2 Type II |
| Předání mimo EU | na úrovni hostingu nedochází | průběžně, kryto EU-US DPF + SCC |
| Co si vyexportujete | dokumenty, wiki, výstupy, zdrojové kódy (Markdown, PDF, obrázky) | kontakty, obchodní případy, historie komunikace, formuláře (CSV, API) |
Kompletní seznam dodavatelů, zemí a záruk je veřejně na stránce Seznam podzpracovatelů.
Co z vašich dat vidí jazykové modely
Jazykové modely (GPT, Claude a další) si v AI týmu připojujete vlastním účtem nebo API klíčem. Bez vložení vlastních přístupových údajů modelové funkce vůbec neběží. Smluvní vztah s poskytovatelem modelu tím vzniká přímo mezi vámi a jím, CliqSales ho nedodává ani nenasmlouvává. Rozhoduje tedy jedna věc: pod čími přístupy konkrétní zpracování probíhá.
Z toho plyne praktické doporučení, které říkáme každému klientovi. U spotřebitelských tarifů (například ChatGPT Plus nebo Pro) poskytovatel uvádí, že obsah může být použit k trénování modelů, dokud to v účtu nevypnete, a ke spotřebitelskému tarifu nemusí uzavírat smlouvu o zpracování podle GDPR. Volba tarifu a jeho nastavení je na vás. U firemních tarifů a API přístupu bývá trénování ve výchozím stavu vypnuté.
Tam, kde modely provozujeme pod vlastními účty CliqSales (CliqSales AI CRM, klientský portál, interní použití), platí smluvní garance „no training data“: OpenAI na úrovni Business/Enterprise, Anthropic na základě Commercial Agreement a Google na základě firemních smluv. Všechny tři mají ve výchozím nastavení trénování vypnuté a předání do USA kryjí standardní smluvní doložky podle rozhodnutí Komise (EU) 2021/914. Mezi podzpracovateli je i Mistral AI se sídlem ve Francii, pro firmy, které chtějí model v EU.
A naše vlastní role? Vaše data nepoužíváme k ničemu jinému než k vaší vlastní práci: žádné trénování, žádný prodej dat, žádná analytika pro třetí strany. Stejnou větu najdete v DPA jako závazek, ne jako slib na webu.
Kdo má přístup: role, oprávnění a logy
Krátká odpověď: ti, kterým to dovolíte. Přístupy řídíte vy. Určujete, kdo se do systému dostane a co v něm smí dělat. Administrátorský zásah z naší strany probíhá jen s vaším vědomím, typicky při implementaci nebo na vaši žádost.
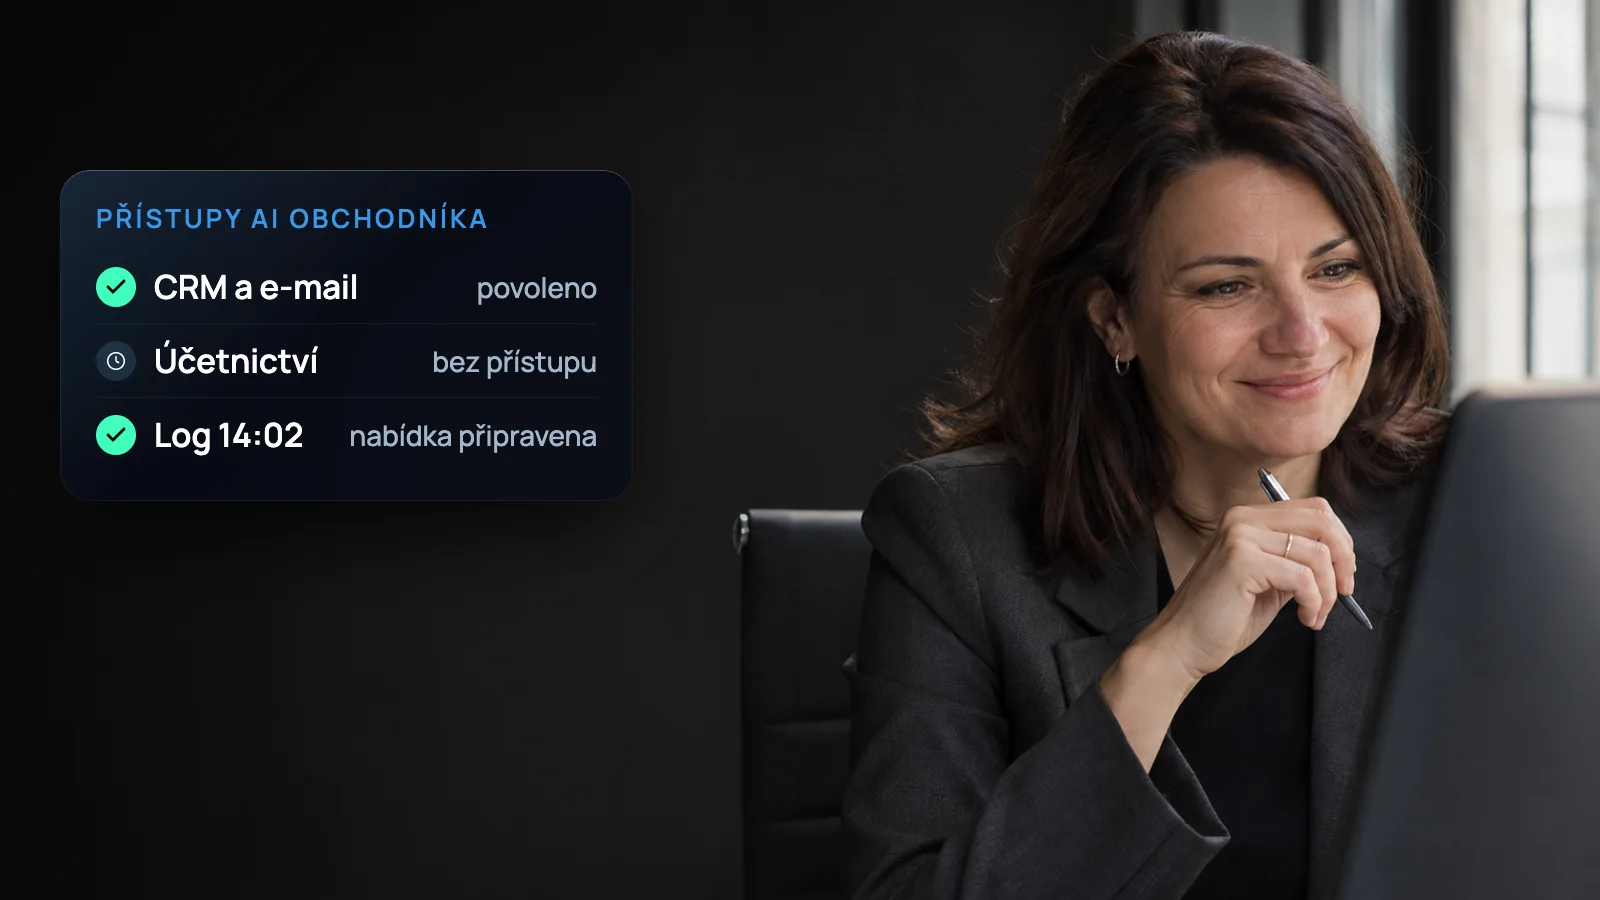
Role nastavujete podle své organizace, ne podle našeho vzoru. AI Obchodník nemusí vidět účetnictví, asistentka nemusí vidět smlouvy. Každý agent i každý uživatel má jen ta oprávnění, která mu dáte. Kdo smí zadávat úkoly, kdo schvaluje výstupy, kdo vidí výsledky a kdo se k systému nedostane vůbec, je vaše rozhodnutí.
Všechno se dá zpětně dohledat. Přehled činnosti agentů, logy a náklady máte na jednom místě: kdykoli vidíte, co který agent udělal, s jakými daty pracoval a kolik to stálo.
Na naší straně platí princip „need-to-know“. K údajům se dostanou jen zaměstnanci a smluvní partneři, kteří je potřebují k poskytování služby, všichni s technickým přístupem mají podepsanou NDA, k infrastruktuře se přistupuje přes SSH klíče bez sdílených hesel a každá osoba má oddělený účet. Přístupy i aktivity se logují na úrovni aplikace i infrastruktury.
Jak funguje schvalování člověkem
AI tým nedostává volnou ruku. Odeslání e-mailu, publikace obsahu nebo změna dat jsou citlivé akce a ty čekají na vaše schválení, dokud nerozhodnete jinak. Vy určujete, co smí agent udělat sám a co jen připravit.
Nejčastější scénář z hovorů: „Pustit AI do e-mailů?“ Agent e-maily čte a připravuje odpovědi. Odesílá se podle pravidel, která nastavíte: buď po vašem schválení, nebo automaticky jen tam, kde to výslovně povolíte. Bez vašeho ano nic důležitého neodejde.
Druhý scénář: bankovnictví a účetnictví. Agenti nikdy nemají přímý přístup k penězům. Pracují s podklady a výstupy přes validované rozhraní: připraví podklady k fakturaci, zpracují report, zkontrolují čísla. Samotné platby a převody zůstávají vždy na člověku.
Jak by schvalovací pravidla vypadala konkrétně ve vaší firmě, si můžete projít na AI Transformation Roadmap, 45minutovém setkání zdarma. Klidně na něj přizvěte svoje IT.
Sedm vrstev ochrany proti prompt injection
AI agent, který čte weby a e-maily, je bezpečnostně jiná liga než chatbot. Někdo se ho totiž může pokusit „přeprogramovat“ instrukcí podstrčenou do stránky nebo zprávy. Říká se tomu prompt injection a je to hlavní důvod, proč běžný chatbot s přístupem k firemní schránce není bezpečný. Proč to obecné AI aplikace samy nevyřeší, popisujeme v článku proč ChatGPT firmě nestačí a kdy potřebujete AI tým.
Náš systém má proto sedm vrstev kontroly všeho, co k agentům přichází zvenku:
- Vstupní filtrace. Vše, co přichází zvenku (weby, e-maily, dokumenty), projde kontrolou dřív, než se to k agentovi vůbec dostane.
- Validace instrukcí. Systém rozlišuje, co je váš pokyn a co je jen text, který agent někde přečetl. Podstrčená instrukce se nevykoná.
- Oddělení dat od příkazů. Obsah webu nebo e-mailu je pro agenta vždy jen materiál ke zpracování, nikdy ne příkaz k akci.
- Omezená oprávnění pro každého agenta. Každý agent smí jen to, co potřebuje ke své roli. I kdyby jedna vrstva selhala, škoda zůstává ohraničená.
- Validované rozhraní místo přímého přístupu. Agenti nikdy nesahají na server napřímo. Každá akce jde přes kontrolované rozhraní, které nebezpečné operace nepustí dál.
- Schvalovací kroky u citlivých akcí. Odeslání e-mailu, publikace obsahu, změna dat: citlivé akce čekají na vaše schválení.
- Monitoring a logy. Každá akce agenta se zaznamenává. Neobvyklé chování je vidět dřív, než se z něj stane problém.
Všimněte si logiky: žádná vrstva nespoléhá na to, že ostatní fungují. Oprávnění a schvalování drží škodu v mezích i v případě, že filtr na vstupu něco propustí.
Co se stane, když od CliqSales odejdete
Tohle je otázka, kterou by měl položit každý majitel každému dodavateli. Naše odpověď: všechen váš obsah a data jsou vaše a dostanete je ven. Software a jeho vnitřní konfigurace zůstávají naše, stejně jako u každé jiné softwarové služby.
Od ukončení spolupráce máte 30 dní na stažení všech svých dat. Export si provádíte sami v administraci, nemusíte na nic čekat ani nikoho žádat. Po 30 dnech jsou data smazána z živé databáze a server po vás nezůstává ležet u nás. V automatických zálohách mohou přetrvávat ještě nejvýše 90 dní, ale s obnovou nepočítejte.
| Co | Vlastník | Export |
|---|---|---|
| Kontakty, obchodní případy, historie komunikace | vy | ano, CSV a API |
| Dokumenty v AI Data Center (Brand DNA, Product DNA, znalostní báze) | vy | ano, Markdown, PDF, obrázky |
| Firemní wiki (LLM wiki) | vy | ano, Markdown |
| Výstupy AI: texty, obrázky, videa, kampaně | vy, navždy | ano |
| Custom skill na míru | vy, plná autorská práva | ano, zdrojový kód a dokumentace |
| Aplikace a dashboardy | vy | ano, zdrojový kód |
| Workflow, funnely a weby v CRM | záznamy v GoHighLevelu | jen Snapshot v rámci GoHighLevelu |
| Vnitřní konfigurace AI týmu | CliqSales | ne, je to náš software |
Dvě věci stojí za rozvedení. Custom skill, který pro vás postavíme, je výlučně váš: převádíme na vás veškerá majetková autorská práva podle § 61 autorského zákona, můžete ho dál rozvíjet, licencovat i prodat a zavazujeme se, že ho nezařadíme do své knihovny ani nepoužijeme u jiného klienta. K běhu potřebuje běhové prostředí; OpenClaw, na kterém AI tým stavíme, je open-source.
Druhá věc je CRM. Workflow automatizace a funnely jsou záznamy v systému GoHighLevelu, který jejich export mimo své prostředí neumožňuje. Totéž platí u HubSpotu i ActiveCampaignu: když měníte CRM, data si vezmete s sebou, automatizace se staví znovu. Pokud přecházíte na vlastní účet GoHighLevel, poskytneme vám na vyžádání Snapshot celé konfigurace.
A krajní scénář „co když skončí CliqSales“? Vaše data žijí na izolovaném serveru s možností exportu, ne v našem cloudu. Nejste rukojmí jednoho dodavatele.
Co máte na papíře, ne jen na webu
Sliby na webu jsou hezká věc. Závazky ve smlouvě jsou lepší. Podepisujeme čtyři dokumenty: smlouvu s popsaným rozsahem služby a podmínkami ukončení, zpracovatelskou smlouvu (DPA) podle GDPR, NDA o všem, co se při implementaci o vaší firmě dozvíme, a individuální SLA s garancí dostupnosti a reakčních dob. Všechny máte k prostudování před podpisem, stačí si o ně říct.
Pro vaše IT nebo pověřence několik konkrétních čísel z DPA:
- Porušení zabezpečení vám oznámíme bez zbytečného odkladu, nejpozději do 24 hodin od chvíle, kdy se o něm dozvíme.
- Změnu podzpracovatele oznamujeme minimálně 30 dní předem; do 14 dnů můžete vznést námitku a při nevyřešení smlouvu ukončit bez sankce.
- Máte právo na audit zpracování, jednou ročně, s 30denním předstihem, případně můžete přijmout certifikace dodavatelů a naši interní dokumentaci.
- Na vyžádání dodáme podklady pro DPIA, kopie standardních smluvních doložek i samostatně podepsanou DPA pro interní compliance.
- Smlouva se řídí právem České republiky.
Plné znění najdete ve Smlouvě o zpracování osobních údajů, přehled toho, co vlastníte, na stránce Vlastnictví dat a přenositelnost a zásady zpracování v Ochraně osobních údajů.
Pět otázek, které položte každému dodavateli AI
Bezpečnost se nedá odbýt jedním odstavcem a nemusíte věřit nám. Stačí položit stejné otázky každému, kdo vám nabízí AI pro firmu, a porovnat odpovědi:
- Kde fyzicky leží moje data a sdílím server s jinými firmami?
- Pod čím účtem běží jazykové modely a je trénování na mých datech smluvně vypnuté?
- Co smí agent udělat bez mého schválení a kdo to nastavuje?
- Jak je systém chráněný proti instrukcím podstrčeným do e-mailu nebo webu?
- Co přesně a v jakém formátu si odnesu, když odejdu, a do kolika dnů?
Naše odpovědi jsou výše a ve smluvních dokumentech. Pokud chcete slyšet, jak by vypadaly v podmínkách vaší firmy, přizvěte své IT na AI Transformation Roadmap. Za 45 minut projdeme architekturu, smlouvy i konkrétní scénáře, které vás trápí.